Fichier des adhérents sur un tableur, liste de donateurs, cahier d’inscription aux activités : chaque association loi 1901 manipule des données personnelles, souvent sans y penser. Depuis le 25 mai 2018, le RGPD encadre ces usages avec les mêmes exigences que pour une entreprise. La réforme a aussi allégé la gestion administrative : plus de déclaration préalable à la CNIL, des ressources gratuites, un DPO rarement obligatoire. Ce guide détaille ce que le RGPD impose à votre association, ce qu’il a simplifié et la marche à suivre pour mettre en place une conformité solide.
En bref
- Aucune exception n’existe pour l’association loi 1901 : dès qu’elle traite des données personnelles, sur papier ou sur ordinateur, le RGPD s’applique.
- La déclaration préalable à la CNIL a disparu en 2018, mais l’association doit prouver à tout moment sa conformité RGPD.
- Le registre des traitements, le tri des fichiers et la sécurité des accès forment le socle de la mise en place.
- Le DPO n’est pas obligatoire dans la plupart des associations, mais un responsable RGPD identifié facilite la démarche.
- Les sanctions peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial ; plusieurs associations ont déjà été condamnées, avec des amendes atteignant par exemple 75 000 €.
Une association est-elle concernée par le RGPD ?
Le règlement européen 2016/679, dit règlement général sur la protection des données, fixe les règles relatives à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation de ces données. Il ne prévoit aucun régime dérogatoire pour les associations. Le seul critère retenu par le RGPD est le fait de traiter des données personnelles, et l’objet social de l’association n’y change rien. Un club de randonnée, une amicale de parents d’élèves ou une association d’aide aux personnes en difficulté relèvent du même texte qu’une société commerciale. Toutes les associations sont donc concernées par le RGPD, quels que soient leur taille et leur budget.
Le support importe peu. Un fichier Excel, un logiciel de gestion des adhérents, un livre de comptes ou un simple cahier où le trésorier note les noms et téléphones des membres entrent tous dans le champ du RGPD. Beaucoup d’associations se sentent éloignées de ces questions parce qu’elles ne font ni vente ni marketing : la loi raisonne pourtant en termes de données personnelles, pas d’usage commercial.
Les entreprises qui exploitent des données à des fins publicitaires restent la cible prioritaire des contrôles, mais une association peut néanmoins être contrôlée et sanctionnée.
Le RGPD a aussi simplifié la vie des associations. Sous la loi Informatique et libertés de 1978, chaque création de fichier devait être déclarée à la CNIL, qui exerçait un contrôle préalable. Ce formalisme a disparu : l’association n’a plus de formulaire à remplir, mais elle doit pouvoir démontrer à tout moment que ses traitements respectent la loi, de la création des données à leur suppression.
| Point de comparaison | Avant 2018 (loi de 1978) | Depuis le RGPD |
|---|---|---|
| Formalités | Déclaration des fichiers à la CNIL | Plus de déclaration préalable |
| Contrôle | Contrôle préalable par la CNIL | Contrôles et amendes a posteriori |
| Rôle de l’association | Respecter le cadre déclaré | Prouver sa conformité en continu |
Qu’est-ce qu’une donnée personnelle pour une association ?
La notion est volontairement très large. La CNIL définit la donnée personnelle comme toute information se rapportant à une personne physique identifiée ou identifiable, directement ou indirectement. Le traitement désigne tout maniement de ces données : collecte, consultation, utilisation, conservation.
Les données personnelles ordinaires
Dans la vie d’une association, les données à caractère personnel circulent à chaque adhésion, à chaque inscription à un événement, lors d’une collecte de dons ou d’une campagne de financement participatif. On y trouve :
- l’identité : nom, prénom, photo, copie de pièce d’identité ;
- les coordonnées : adresse postale, adresse électronique, numéro de téléphone ;
- les identifiants : numéro d’adhérent, adresse IP, numéro de téléphone ;
- des informations plus anodines, comme la taille de tee-shirt des joueurs d’une équipe junior.
Un fichier sans aucun nom peut aussi relever du RGPD : si le croisement de plusieurs informations non personnelles suffit à identifier quelqu’un, il s’agit bien de données à caractère personnel.
Les données sensibles : définition et exemples
Certaines catégories de données reçoivent une protection renforcée, car leur divulgation expose la personne à des discriminations. Sont considérées comme données sensibles les informations qui révèlent :
- l’origine raciale ou ethnique ;
- les opinions politiques ;
- les convictions religieuses ou philosophiques ;
- l’appartenance syndicale ;
- les données génétiques et biométriques, lorsqu’elles servent à identifier une personne physique de manière unique ;
- la santé, la vie sexuelle ou l’orientation sexuelle.
Le principe posé par le RGPD est l’interdiction de les collecter. Plusieurs exceptions intéressent directement les associations :
- le consentement exprès de la personne, donné par une démarche active, libre, spécifique et informée, de préférence par écrit ;
- des informations que la personne a elle-même rendues publiques ;
- la sauvegarde de la vie humaine ;
- un motif d’intérêt public, avec autorisation de la CNIL ;
- les données concernant les membres ou adhérents d’une association religieuse, philosophique, politique ou syndicale, par exemple une association cultuelle relevant de la loi de 1905.
Une association qui recueille des données de santé a intérêt à mettre en place un registre spécifique pour ces informations et à en réserver l’accès à quelques personnes.
Les droits des personnes : ce que le RGPD garantit
Adhérents, bénévoles, donateurs, salariés, bénéficiaires : toute personne dont l’association détient des données conserve des droits sur elles. L’association doit organiser leur exercice et répondre aux demandes reçues.
Le droit à l’information et à la transparence
Au moment de la collecte, l’association doit indiquer :
- l’identité du responsable du traitement ;
- la finalité, c’est-à-dire pourquoi les données sont recueillies et à quoi elles serviront (newsletter, convocation à l’assemblée générale, appel aux dons) ;
- la durée de conservation ;
- les modalités d’exercice des droits.
Ces mentions trouvent leur place sur le bulletin d’adhésion, le formulaire en ligne ou la page d’inscription à un événement. Si l’association dispose d’un site internet, d’autres obligations s’ajoutent, notamment une politique de protection des données accessible aux visiteurs.
Les droits d’accès, de rectification et de portabilité
Chacun peut savoir quelles informations l’association conserve à son sujet (droit d’accès) et faire corriger celles qui sont inexactes (droit de rectification). Le droit à la portabilité va plus loin : la personne récupère l’intégralité de ses données collectées, pour les garder à titre personnel ou les transmettre à une autre structure, par exemple lorsqu’un adhérent change d’association.
Le droit à l’effacement, l’opposition et l’action collective
L’article 17 du RGPD consacre le droit à l’effacement : toute personne concernée peut demander la suppression de ses données personnelles. Le droit à l’oubli en est le corollaire. L’association doit pouvoir y répondre, y compris quand les fichiers sont hébergés chez un prestataire : avant de signer avec un éditeur de logiciel de gestion, vérifiez qu’il sait supprimer une fiche à la demande.
Le droit d’opposition permet de refuser l’utilisation de ses données, notamment pour de la prospection. Les envois liés à la vie de l’association (convocations, informations sur les activités) restent possibles ; les e-mails promotionnels, eux, exigent davantage de précautions.
Le RGPD a enfin ouvert une action collective : des associations ou des collectifs peuvent agir en justice pour faire valoir les droits des personnes en matière de protection des données personnelles.
Les grands principes du RGPD pour votre association
Plusieurs règles viennent de la loi de 1978 : licéité du traitement, légitimité, limitation de la durée de conservation. Un traitement légitime répond à une finalité précise, légitime pour l’association, et il est utile aux objectifs fixés. Le RGPD a renforcé deux exigences, la sécurité et la confidentialité des données, et il a surtout installé une logique de responsabilité.
Responsabilité et documentation
Le principe d’accountability renverse la logique : l’association n’attend plus le feu vert de la CNIL, elle prouve qu’elle respecte les règles. En cas de contrôle, elle présente son plan d’action et montre les premières mesures mises en place. Cette preuve repose sur des documents tenus à jour en continu : registre des traitements, mentions d’information, contrats avec les prestataires, procédures internes.
Un registre rempli en 2018 puis oublié dans un tiroir ne prouve rien.
Minimisation et sécurité des données
La minimisation consiste à ne collecter que les renseignements nécessaires. Moins de données, c’est un fichier plus simple à gérer et moins de risques en cas de fuite.
La durée de conservation suit la même logique : les données à caractère personnel ne peuvent pas être gardées au-delà de ce qui est nécessaire au regard des finalités du traitement, et beaucoup de sanctions de la CNIL reposent sur ce motif. Pour la sécurité, seules les personnes habilitées accèdent aux données. Si des données personnelles sont piratées, l’association doit informer la CNIL dans un délai de 72 heures et prévenir les personnes concernées.
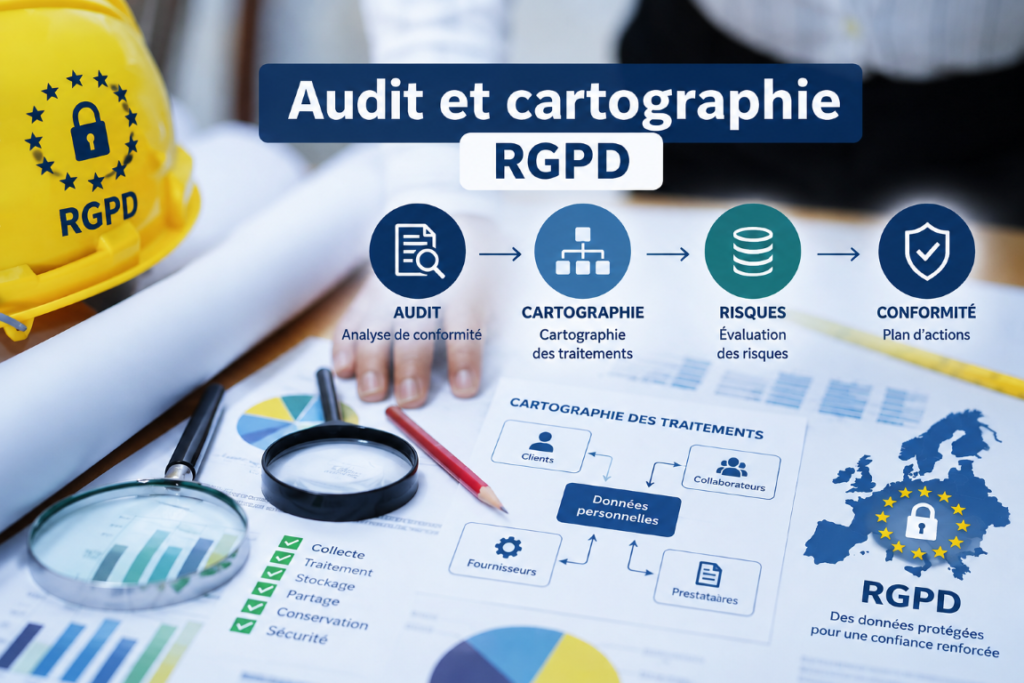
Audit et cartographie : la première étape de la mise en conformité
Avant de corriger quoi que ce soit, l’association doit savoir ce qu’elle détient. L’audit recense tous les fichiers contenant des données personnelles, y compris ceux qu’on oublie : la liste des bénévoles sur le téléphone d’un membre du bureau, les cartes de visite récupérées sur place lors d’un salon, les fichiers de gestion des accès aux locaux. Les fichiers à passer en revue en priorité :
- adhérents, donateurs et bénévoles ;
- salariés, dossiers du personnel et paie ;
- formations ;
- fournisseurs ;
- inscrits à la newsletter et participants aux événements.
Pour chacun, six questions structurent la cartographie :
- Quelles données personnelles détenez-vous ?
- Comment les avez-vous obtenues : inscription en ligne, téléphone, carte de visite ?
- Où sont-elles stockées : ordinateur, logiciel, téléphone, armoire ?
- À quoi servent-elles : appels aux dons, invitations, organisation des bénévoles ?
- Qui y a accès, et avec quelle protection ?
- Depuis quand sont-elles conservées ?
Les réponses révèlent les lacunes. Un tableur partagé sans mot de passe auquel tout le bureau accède, un e-mail envoyé à tous les adhérents sans masquer les adresses des destinataires, un groupe WhatsApp où chaque membre voit les numéros de tous les autres : ces pratiques courantes dans les associations exposent des données à caractère personnel et contreviennent au RGPD. Repérez aussi les données sans utilité et celles qui présentent un caractère sensible : ce sont les traitements à surveiller en priorité, avant même la mise en place des autres mesures.
Gouvernance RGPD : le rôle du DPO dans l’association
Le délégué à la protection des données, ou DPO (Data Protection Officer), pilote la conformité. Deux questions se posent à chaque association : faut-il en désigner un, et qui choisir ?
Faut-il nommer un délégué à la protection des données ?
Pour la plupart des associations, la désignation d’un DPO n’est pas obligatoire. Elle est fortement recommandée lorsque l’association traite un très gros volume de données ou des données à caractère sensible. Dans tous les cas, désignez un pilote, un responsable RGPD identifié et identifiable qui sert d’interlocuteur unique aux dirigeants.
Le profil compte plus que le titre. Un bénévole volontaire, rigoureux, organisé, intéressé par le sujet et doté de notions en informatique, en sécurité en ligne et en droit fera un bon DPO. Si personne ne maîtrise ces sujets au sein de l’association, des formations permettent de rattraper le retard. Plusieurs organismes proposent aussi des matinées thématiques sur la conformité, par exemple sur la cartographie des flux de données transfrontaliers.
Les missions et responsabilités du DPO
Le DPO coordonne la mise en place du RGPD dans l’association. Ses missions :
- s’informer sur les obligations et les faire connaître aux membres ;
- conseiller le bureau, les bénévoles et le personnel salarié ;
- réaliser l’inventaire des traitements et tenir le registre ;
- concevoir des actions de sensibilisation ;
- contrôler le respect du règlement ;
- coopérer avec la CNIL et être son point de contact.
Les obligations pèsent sur l’association et sur ses dirigeants : désigner un DPO ne les en décharge pas.
Plan d’action : les étapes pour mettre l’association en conformité
Une fois l’audit réalisé et le pilote désigné, la mise en conformité passe par quatre chantiers. Ils démarrent dans cet ordre, puis se poursuivent en parallèle au fil de l’activité de l’association.
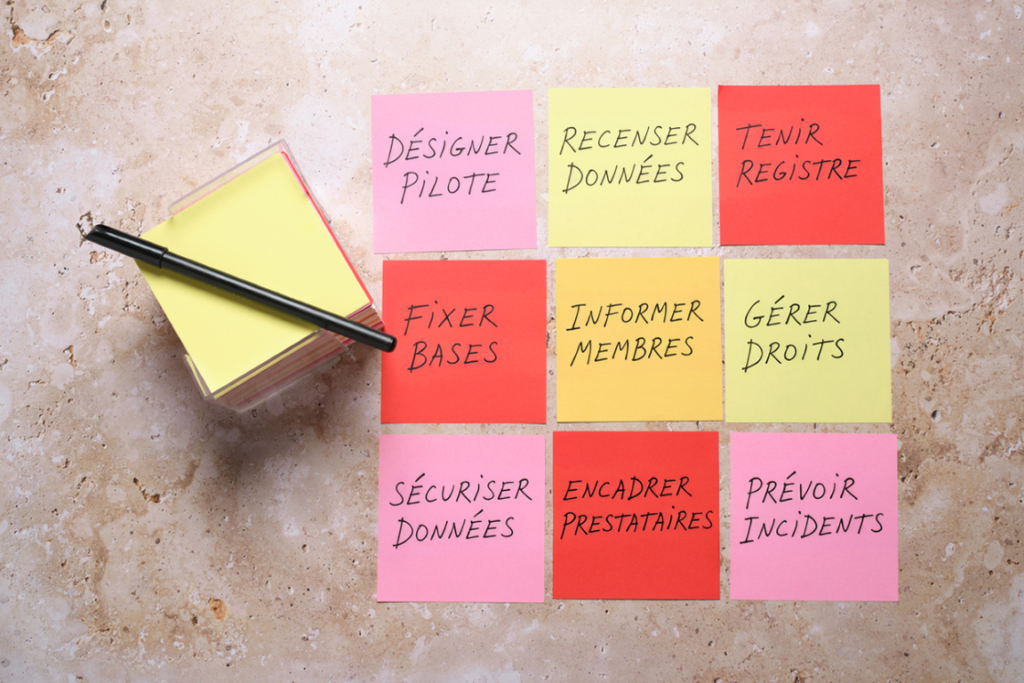
Nettoyer et organiser vos données existantes
Faites le ménage. Supprimez les données dont l’association n’a pas vraiment besoin, les informations sensibles sans utilité et les contacts trop anciens : un repère souvent retenu consiste à effacer les données datant de plus de trois ans. Les données inutilisées alourdissent la base et augmentent le risque de non-conformité. Un outil de gestion de type CRM facilite ce tri.
Profitez-en pour rationaliser la collecte : plus elle est précise et cartographiée, mieux elle est maîtrisée.
Recueillir le consentement et informer vos membres
Informez adhérents, bénévoles, donateurs et bénéficiaires de ce que l’association fait de leurs données personnelles, et demandez leur consentement au préalable, en particulier pour les données sensibles et les envois promotionnels. Sauvegardez ce consentement : vous devez pouvoir le prouver en cas de contrôle. La règle d’or reste la transparence : écouter les personnes, répondre à leurs demandes, montrer votre bonne foi.
Sécuriser vos traitements et vos systèmes
La sécurité commence par les accès. Identifiez qui peut consulter et qui peut modifier chaque fichier : les comptables et gestionnaires de paie accèdent aux bulletins de salaire et aux dossiers du personnel, les autres membres non. Les mesures à mettre en place ensuite :
- ranger les documents papier sous clé ;
- placer les fichiers numériques dans un espace à accès restreint, protégé par un code d’accès ;
- chiffrer les données sensibles ;
- masquer les adresses des destinataires lors des envois groupés ;
- vérifier la sécurité du site internet de l’association ;
- s’assurer que les sous-traitants et éditeurs de logiciels respectent le RGPD, et intégrer des clauses dédiées dans les contrats de l’association et de ses fournisseurs.
Documenter vos pratiques et anticiper
Le registre des traitements est le document de référence de la conformité RGPD, et un modèle est disponible sur le site de la CNIL. Pour chaque traitement, il précise quatre rubriques :
| Rubrique | Exemple pour le fichier des adhérents |
|---|---|
| Finalité | Gestion des adhésions et convocation aux assemblées |
| Données collectées | Nom, prénom, adresse, téléphone, e-mail |
| Personnes ayant accès | Président, secrétaire, trésorier |
| Durée de conservation | Durée fixée par l’association au lancement du traitement |
Pour vous outiller, le choix se fait entre des ressources gratuites, comme le guide de sensibilisation de la CNIL consacré aux associations (26 pages, avec une partie de questions-réponses pratiques), et des logiciels de conformité payants, à comparer selon leur niveau de sécurité et leur coût complet. Prévoyez aussi des alertes avant l’échéance des durées de conservation.
Anticipez enfin : intégrez le RGPD en amont de chaque nouveau projet, revoyez régulièrement vos contrats, mettez à jour traitements et processus, et formez l’ensemble du bureau. Une checklist des points à vérifier avant chaque lancement (nouvelle activité, nouveau formulaire, nouveau prestataire) garde la conformité en place dans la durée.
Sanctions RGPD : quels risques pour une association non conforme ?
Le plafond des amendes atteint 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le plafond le plus élevé étant retenu. Ces maxima visent surtout les grandes entreprises, mais le statut juridique d’association loi 1901 ne protège de rien.
La CNIL a sanctionné de 75 000 euros l’Association pour le développement des foyers (ADEF). Une faille de sécurité sur son site web permettait d’accéder, via un moteur de recherche, à des pièces d’identité, des bulletins de salaire et des avis d’imposition. Le Conseil d’État a statué sur cette amende le 17 avril 2019 : l’association a été tenue pour responsable de la violation, faute d’avoir sécurisé rapidement son site.
D’autres décisions montrent les manquements les plus surveillés :
- 1,75 million d’euros en 2021 pour une mutuelle d’assurance qui conservait les données de clients au-delà des délais après la fin de leur contrat ;
- 400 000 euros en 2020 pour un gestionnaire de transport en commun qui mentionnait les jours de grève dans les dossiers de ses salariés, alors que seules les absences non justifiées devaient y figurer.
Pour éviter ces écueils, commencez par le registre des traitements : listez vos fichiers, supprimez ce qui ne sert plus et verrouillez les accès. C’est sur ce document que reposera toute la suite de la mise en place du RGPD dans votre association.